A kínai villanybuszok nem bizonyultak kevésbé kiberbiztonságosnak – elkészült a dán vizsgálat
 Ludányi József
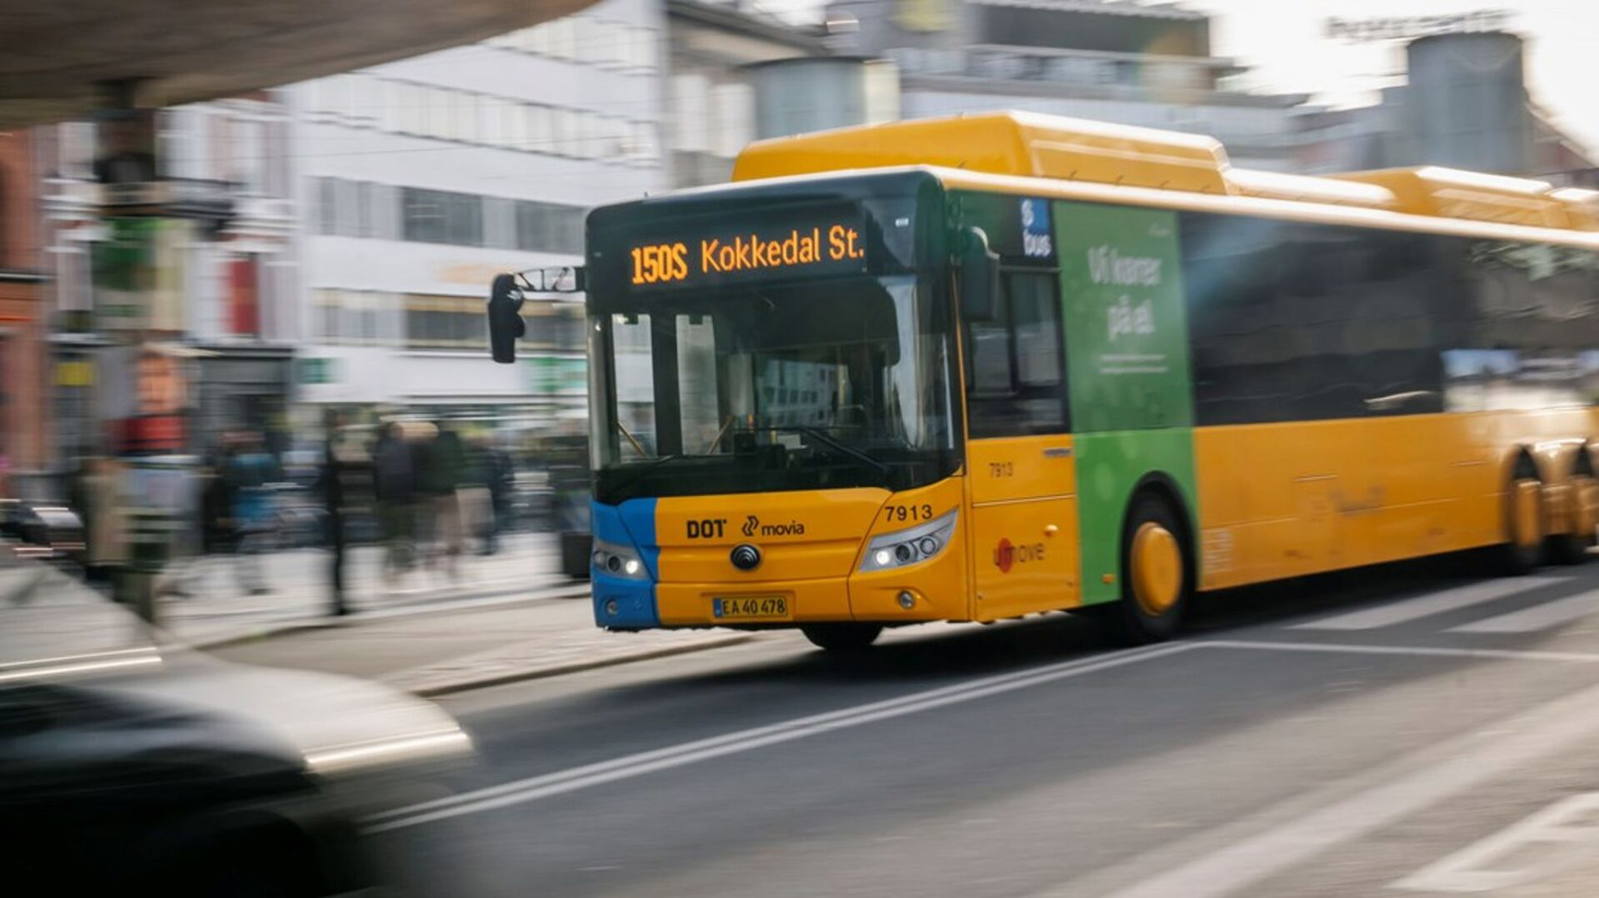
Fordulatot hozott a kínai elektromos autóbuszok körül tavaly ősszel kialakult kiberbiztonsági vitában a koppenhágai térség közlekedésszervezője, a Movia által megrendelt átfogó vizsgálat. Az Ernst & Young (EY) nemzetközi tanácsadó cég szeptemberben elkészült, 38 oldalas kockázatelemzése szerint a korszerű, hálózatba kapcsolt villanybuszok esetében valóban léteznek távoli hozzáférésből, szoftverfrissítésekből és külső háttérrendszerekből eredő kockázatok, ám a vizsgálat nem talált alapot arra, hogy ezeket általánosságban a kínai gyártású járművekhez kössék. Éppen ellenkezőleg: a Movia hálózatán közlekedő típusok dokumentált kiberbiztonsági felkészültségének összevetésében a Yutong, a BYD és a Golden Dragon több területen is a legjobb eredményeket mutató gyártók közé került.
A tanulmány közvetlen előzménye az oslói Ruter tavaly nagy nemzetközi visszhangot kiváltó vizsgálata volt. A norvég közlekedésszervező egy Yutong és egy régebbi VDL villanybuszt vizsgált, és megállapította, hogy a kínai jármű beépített adatkapcsolatán keresztül képes távoli szoftverfrissítéseket fogadni, míg a vizsgált VDL nem rendelkezett OTA-funkcióval. Az ügy nyomán Dániában is napirendre került a közösségi közlekedésben használt elektromos járművek digitális sérülékenységének kérdése.
A Movia már 2025-ben a dán társadalombiztonsági hatósághoz, a Styrelsen for Samfundssikkerhedhez (SAMSIK) fordult, elsősorban a kínai buszgyártók adatkezelésével kapcsolatban felmerült kérdések miatt. A hatóság akkor azt közölte, hogy nem ismer konkrét, kínai elektromos autóbuszokhoz kapcsolódó fenyegetést, ugyanakkor több általánosan ismert kiberbiztonsági kockázatra is felhívta a figyelmet, és azt javasolta a Moviának, hogy készítsen átfogó kockázatértékelést az elektromos buszok használatáról. Ennek nyomán bízta meg a közlekedésszervező az EY-t a most elkészült vizsgálattal.
A mostani munka azonban lényegesen túlmutatott annak vizsgálatán, hogy egy gyártó képes-e távolról kommunikálni a járműveivel. Az EY arra kereste a választ, hogy megfelelő-e a jelenlegi szabályozási háttér, mennyire igazolható az egyes gyártók megfelelése, milyen tényleges veszélyt jelenthet a távoli hozzáférés vagy akár egy jármű távoli lekapcsolása, miként változtathat ezen az egyre fejlettebb vezetéstámogató és automatizált funkciók megjelenése, valamint milyen követelményeket érdemes a Moviának a jövőbeni közlekedési szerződéseibe beépítenie.
Nyolc buszgyártó került a vizsgálatba
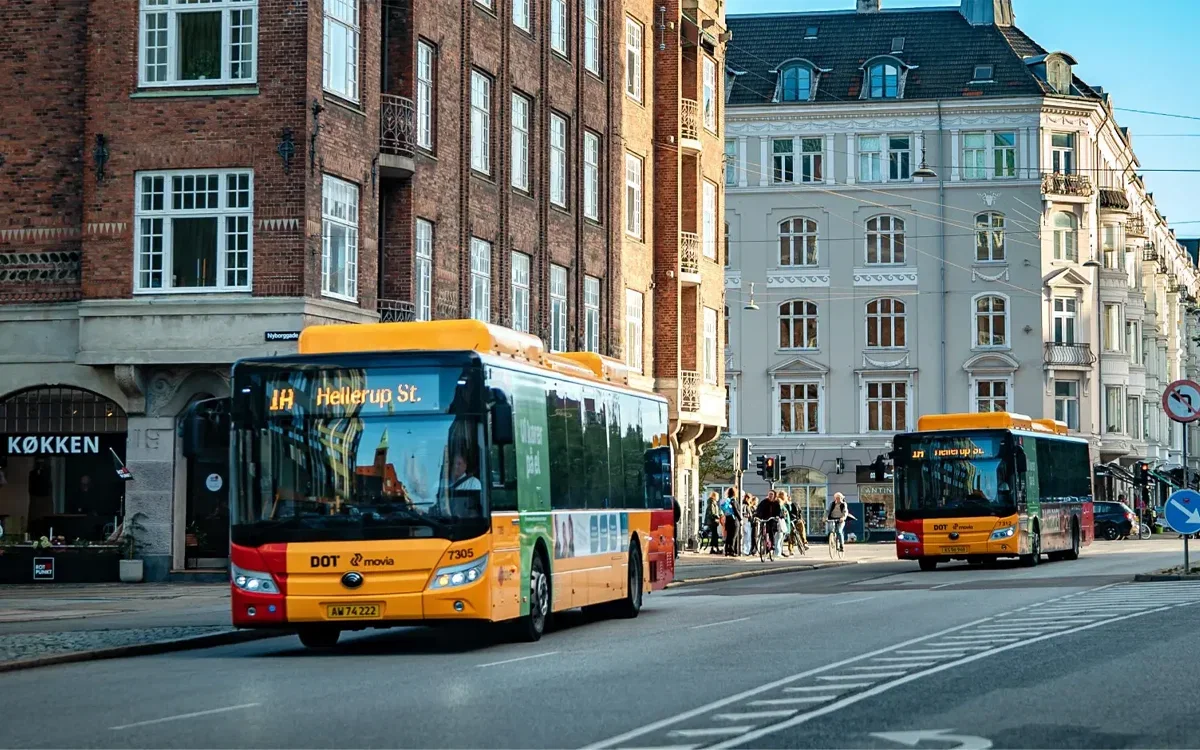
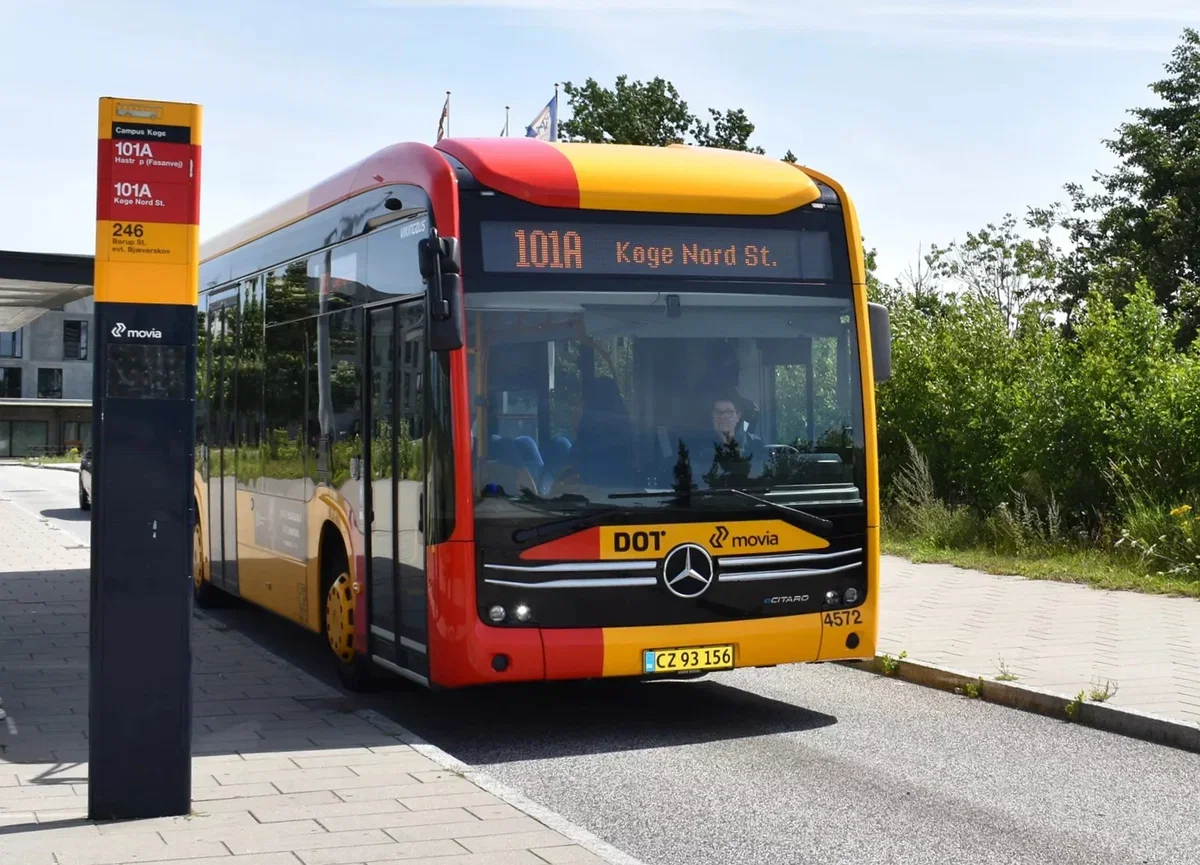
Az elemzés a Movia szolgáltatóinál ténylegesen forgalomban álló járművekre koncentrált. A vizsgált állományban 299 darab Yutong E9, E12, U12 és E15, 259 darab BYD K9UD, B12E03, B13E01 és B19, 67 MAN Lion’s City 12 E, 49 Ebusco 2.2, 29 Volvo 7900 Electric, 27 Golden Dragon E12 és E13, 26 Mercedes-Benz eCitaro, valamint 23 korábbi generációs VDL Citea SLF 120 E és SLFA 180 E szerepelt. Vagyis az elemzés összesen 779, napi üzemben használt villanybuszt fedett le. A Flextrafik miatt személyautókat is bevontak: a Tesla Model 3 és Model Y mellett a BYD Seal U szolgált kínai referencia-platformként.
Fontos ugyanakkor, hogy az EY nem végzett a Ruteréhez hasonló penetrációs, azaz a rendszerek sebezhetőségeinek gyakorlati feltárását célzó biztonsági teszteket, illetve fizikai járművizsgálatokat. A gyártók által kitöltött strukturált kérdőíveket, rendelkezésre bocsátott dokumentációkat, típusjóváhagyási anyagokat és nyilvánosan hozzáférhető információkat értékelték. Hat területet vizsgáltak: a kiberbiztonsági irányítást, a kockázatelemzést, a rendszerarchitektúrát, a szoftverfrissítések kezelését, a validációt és az incidenskezelést. A válaszokat nem ellenőrizték külön penetrációs teszttel vagy helyszíni audittal, ezért az eredmények elsősorban azt mutatják meg, hogy az adott gyártó milyen mértékben tudta dokumentumokkal igazolni kiberbiztonsági folyamatait. Egy magas pontszám tehát nem jelenti azt, hogy az adott jármű feltörhetetlen, ahogy egy alacsonyabb eredmény sem bizonyítja, hogy az adott típus veszélyes.
Kifejezetten erősen szerepeltek a kínai gyártók
A vizsgálat egyik legérdekesebb eredménye éppen az, hogy nem igazolta azt a feltételezést, amelyből a tavalyi vita jelentős része kiindult. Az EY szerint a Yutong, a BYD, a Golden Dragon és az MAN a vizsgált területek többségében magas dokumentált kiberbiztonsági érettséget mutatott. Az Ebusco eredményeit közepesnek, a Daimler Buses/Mercedes-Benz felkészültségét alapvetően erősnek minősítették, néhány dokumentációs hiányossággal.
A különbségek az egyes részterületeken jól láthatók. A kiberbiztonsági irányításban a BYD, a Yutong és az MAN egyaránt 100%-os dokumentált megfelelést ért el, a Golden Dragon 86, az Ebusco 90, a Daimler Buses 86%-ot. A kockázatelemzésnél a BYD és a Golden Dragon 100, a Yutong 95, az Ebusco 95, a Daimler 90, az MAN 85%-on állt. A rendszerarchitektúra vizsgálatában az Ebusco, a BYD, a Golden Dragon, a Yutong és az MAN egyaránt 100%-os eredményt ért el.
A szoftverfrissítések kezelése különösen érdekes a norvég vizsgálat fényében. Ezen a területen a Yutong teljes, 100%-os dokumentált megfelelést mutatott, míg a BYD, a Golden Dragon és az MAN 90, a Daimler Buses 70, az Ebusco 60%-ot ért el. Az EY szerint a Yutong a vizsgált követelmények alapján igazolni tudta a frissítések hitelességéhez, integritásához, kompatibilitásához, nyomon követhetőségéhez és biztonságos végrehajtásához szükséges folyamatokat.
A validációban a BYD, az Ebusco, a Yutong és az MAN egyaránt 100%-os eredményt kapott, míg a Golden Dragon és a Daimler Buses 92%-ot. Az incidenskezelésben a Yutong 93%-kal a vizsgált buszgyártók között különösen erős eredményt mutatott; az MAN és a Golden Dragon 86, a BYD 79, a Daimler Buses 64, az Ebusco pedig 43%-ot ért el.
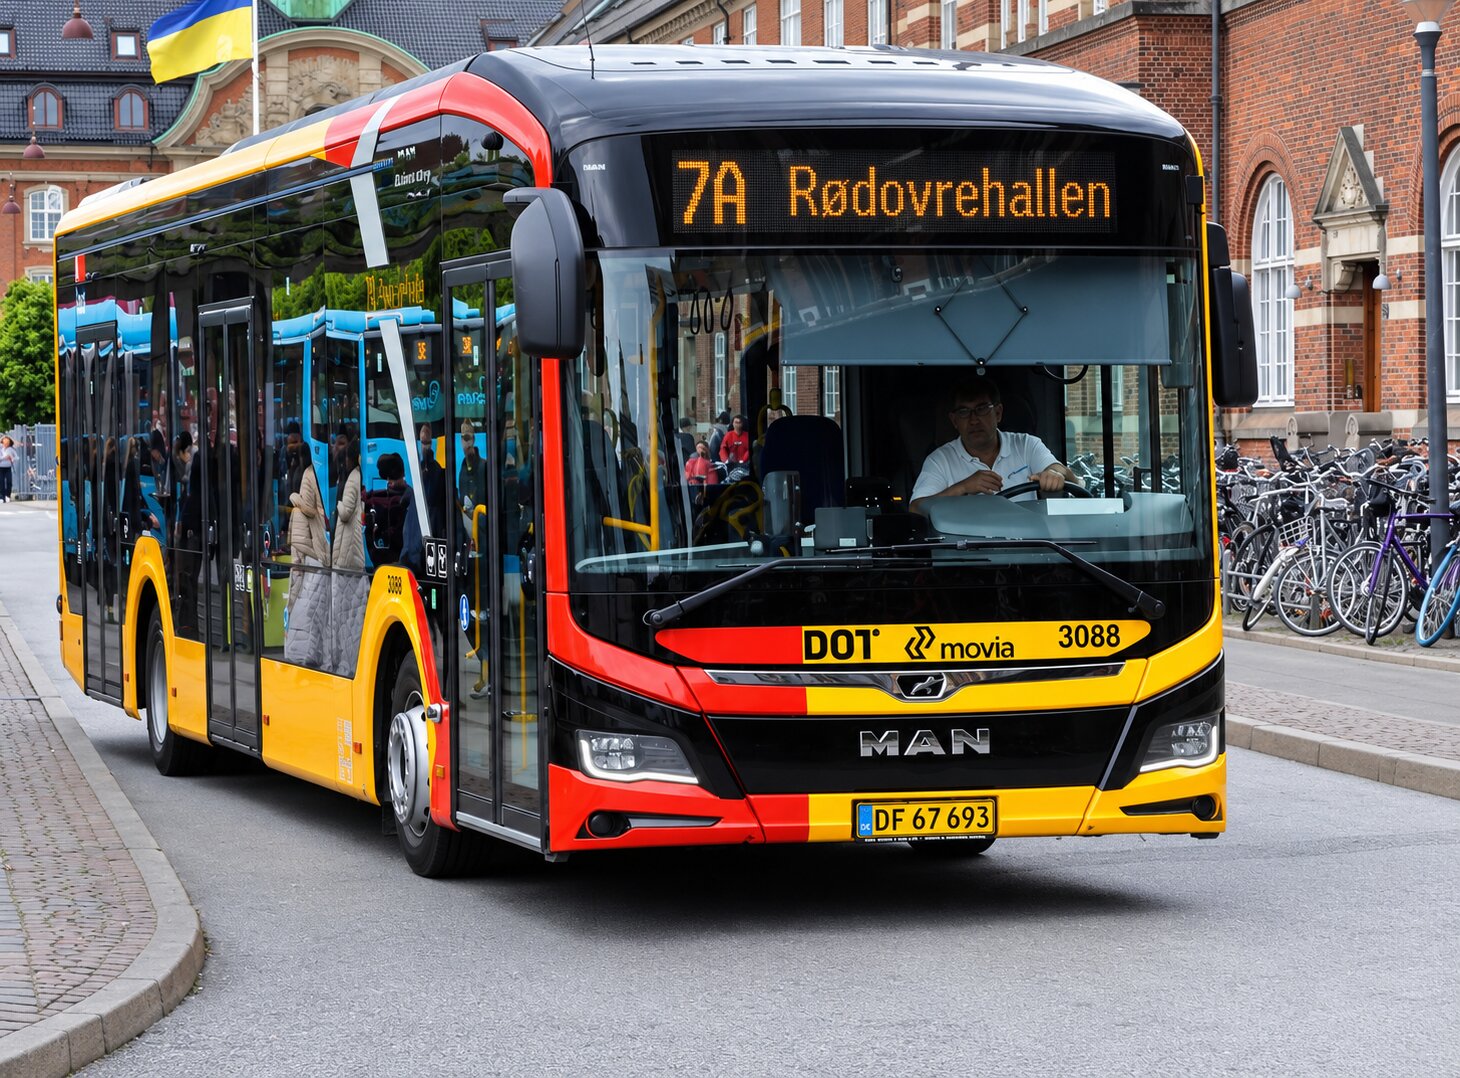
Az EY összegzése ezért egyértelmű: a vizsgált buszok közül a Yutong, a BYD, a Golden Dragon és az MAN rendelkezik a legerősebb dokumentált kiberbiztonsági érettséggel. Ez természetesen nem egy általános rangsor az egyes márkák minden típusáról, hanem kizárólag a Movia hálózatán vizsgált konkrét járművekre és a rendelkezésre álló dokumentációra vonatkozik.
A VDL gyenge eredménye mögött fontos műszaki különbség áll
A leggyengébb dokumentált eredményeket a vizsgált VDL Citeák mutatták: irányítás 10, kockázatelemzés 0, architektúra 56, szoftverfrissítések 40, validáció 8, incidenskezelés 14%. Ebből azonban félrevezető lenne azt a következtetést levonni, hogy a VDL jelenlegi villanybuszai kiberbiztonsági szempontból gyengék.
A vizsgált Citea SLF 120 E és SLFA 180 E példányokat ugyanis 2019-ben szállították, vagyis évekkel azelőtt, hogy az Európai Unióban kötelezővé vált volna az ENSZ-EGB járművek kiberbiztonságát és annak gyártói kezelését szabályozó 155., valamint a szoftverfrissítések biztonságos kezelésére vonatkozó 156. előírásainak alkalmazása. Az új járműtípusokra vonatkozó követelmények 2022 júliusától, valamennyi érintett új járműre pedig 2024 júliusától váltak kötelezővé. Ráadásul nem OTA-képes járművekről van szó: a szoftveres hozzáférés alapvetően műhelyi környezetben történik. Ez egyrészt gyengébb dokumentált életciklus-kezelést és ellenőrizhetőséget jelent, másrészt viszont éppen az internetes OTA-kapcsolat hiánya csökkenti annak gyakorlati esélyét, hogy egy távoli támadás egyszerre a teljes flottát érintse. Az EY ezért kifejezetten figyelmeztet arra, hogy az eredmény a régi Citea-generációra vonatkozik, és nem tekinthető a VDL jelenlegi kiberbiztonsági képességeinek értékeléseként.
A Volvo 7900 Electric esetében pedig egyáltalán nem készült hasonló értékelés: a Volvo nem adott át kitöltött kérdőívet vagy azzal egyenértékű bizonyítékokat. Az EY ezt információhiányként kezeli, és külön hangsúlyozza, hogy ebből nem lehet negatív következtetést levonni a Volvo járműveinek kiberbiztonságára nézve.
A távoli kapcsolat önmagában nem a probléma
A tanulmány egyik legfontosabb szakmai megállapítása, hogy a kockázatot nem célszerű pusztán arra leszűkíteni, képes-e egy gyártó távolról kommunikálni a busszal. A modern villanybuszok egyre inkább szoftveralapú járművek: távoli diagnosztikát, gyártói backendrendszereket, felhőszolgáltatásokat, OTA-frissítéseket, digitális műhelyeszközöket és különféle vezetéstámogató funkciókat használnak. Ezzel a potenciális támadási felület már nem ér véget magánál a busznál, hanem kiterjed az üzemeltető informatikai rendszerére, a gyártó szervereire, a töltőinfrastruktúrára és a karbantartási interfészekre is.
Az EY hat kiemelt kockázati területet azonosított. A legfontosabbnak a távoli hozzáférést, az OTA-frissítéseket és a háttérrendszerektől való függést tekinti, ezt követi a szoftverfrissítések és az incidenskezelés hiányosságainak kockázata. Külön kategória a régebbi, ENSZ-EGB 155/156 hatálya alá nem tartozó járművek problémája, a nem gyári fedélzeti rendszerek és az általuk kezelt személyes adatok védelme, a töltőinfrastruktúra, valamint az egyre fejlettebb ADAS- és automatizált vezetési funkciók.

Egy kompromittált vagy hibás szoftverfrissítés esetében például nem feltétlenül egyetlen jármű jelenti a legnagyobb problémát, hanem az, hogy ugyanaz a frissítés rövid idő alatt akár egy egész flottára kiterjedhet. Hasonlóképpen egy külső backendrendszer vagy privilegizált beszállítói hozzáférés kompromittálása is egyszerre sok járművet érinthet. Az EY ezért a fokozatos frissítés, a visszaállítási lehetőség, a részletes naplózás és az előre meghatározott incidenskezelési folyamatok alkalmazását javasolja.
Akár a busz adatkapcsolatának megszakítására is fel kell készülni
Az egyik legkonkrétabb ajánlás szerint a Moviának a jövőben pontosan tudnia kell, milyen távoli funkciókkal rendelkezik egy busz, ki férhet hozzá ezekhez, milyen adatokat továbbít a jármű, és hogyan lehet ezeket a kapcsolatokat szükség esetén korlátozni vagy megszüntetni.
A tanulmány azt javasolja, hogy az üzemeltetőknek és gyártóiknak dokumentálniuk kelljen az OTA-frissítéseket, a távoli hozzáféréseket és a jármű-, üzemeltetési és helyadatok automatikus továbbítását. A szerződéseknek azt is rögzíteniük kellene, hogy az egyes funkciók teljesen vagy részben kikapcsolhatók-e, ezt ki végezheti el, mennyi idő alatt hajtható végre, és milyen hatással jár a jármű biztonságára, típusjóváhagyására, garanciájára vagy üzemképességére.
Az EY ennél is tovább megy: javasolja annak biztosítását, hogy a járművek adatkapcsolata európai mobilhálózati szolgáltatón keresztül legyen biztosítható, és emelt fenyegetettségi szint esetén a SIM-alapú kommunikáció egyetlen járműnél vagy akár a teljes flottánál szelektíven kikapcsolható legyen. Ugyanez vonatkozhat az OTA-frissítésekre, a távoli hozzáférésre és az automatikus adatátvitelre is.
Az automatizálással a tét is nő
Az EY szerint a fejlettebb ADAS-rendszerek és a későbbi automatizált vezetési funkciók nem feltétlenül azért jelentenek nagyobb kockázatot, mert önmagukban könnyebben feltörhetők, hanem azért, mert egy szoftverhiba, téves konfiguráció vagy kompromittált távoli kapcsolat következménye egyre közvetlenebbül érintheti a jármű mozgását, és egy központi rendszeren keresztül akár egyszerre több járművet is.
Ezért a jövőbeni szerződésekben meg kell követelni a biztonságos tartalék üzemmódot, a vezető teljes beavatkozási lehetőségét, az automatizált funkciók kikapcsolhatóságát, a fokozatos szoftverbevezetést és a korábbi verzióra való visszaállítás lehetőségét.
Nem csak magát a buszt kell védeni
A jelentés külön fejezetet szentel azoknak a rendszereknek is, amelyek nem a járműgyártótól származnak. Ide tartozhat az automatikus utasszámlálás, az utastájékoztatás, az infotainment, a kamerarendszer, a jegyrendszer, az üzemeltető informatikai eszközei vagy a töltőtelep rendszerei.
Ezek jellemzően nem képesek közvetlenül beavatkozni a hajtásba, a fékezésbe vagy a kormányzásba, de rossz hálózati szegmentáció esetén új belépési pontokat teremthetnek egy támadáshoz. Emellett komoly adatvédelmi kérdéseket is felvetnek: a CCTV-felvételek, az utasszámláló rendszerek nyers képei, a jegykezelési adatok, a GPS-információk és bizonyos telemetriai adatok személyes adatnak minősülhetnek. Az EY ezért ezeknél is elkülönített hálózatokat, hozzáférés-naplózást, egyértelmű felelősségi köröket és GDPR-kompatibilis adatkezelést javasol.
A töltőinfrastruktúrát ugyancsak önálló kockázati területként kezeli a tanulmány. Egy töltőrendszer elleni támadás ugyan nem feltétlenül teszi lehetővé maguknak a buszoknak az irányítását, de egy egész telephely működését megbéníthatja, így közvetetten jelentős szolgáltatáskimaradást okozhat. Az EY ezért az IEC 62443 vagy azzal egyenértékű ipari kiberbiztonsági követelmények alkalmazását javasolja.
A szabályozási alap megfelelő, de önmagában nem elég
Az EY értékelése szerint az ENSZ-EGB 155. és 156. számú előírása, az ISO/SAE 21434 és az ISO 24089 együtt alapvetően megfelelő keretet biztosít a modern, hálózatba kapcsolt járművek kiberbiztonságához. A 155 a gyártó teljes jármű-életciklusra kiterjedő kiberbiztonsági irányítási rendszerét szabályozza, beleértve a kockázatok feltárását, kezelését és folyamatos nyomon követését. A 156 pedig a szoftverfrissítések biztonságos, ellenőrizhető és nyomon követhető kezelésére vonatkozó követelményeket határozza meg. Az ISO/SAE 21434 a járműipari kiberbiztonsági mérnöki folyamatokat, az ISO 24089 pedig a szoftverfrissítések műszaki kezelését részletezi.
A szabályoknak való megfelelés azonban nem jelent abszolút biztonságot. A régebbi járművek egy része még nem tartozott az ENSZ-EGB 155 és 156 hatálya alá, a típusjóváhagyási előírások pedig nem fedik le teljes egészében az utólag beépített fedélzeti rendszereket, és önmagukban nem biztosítanak a közlekedésszervező számára betekintési, auditálási vagy beavatkozási jogokat. Az EY ezért azt javasolja, hogy a Movia ezeket konkrét szerződéses követelményekké alakítsa.
A következő tenderekben így a 155 és 156 mellett az ISO/SAE 21434, az ISO 24089, az üzemeltetői és háttérrendszereknél az ISO/IEC 27001, a töltőinfrastruktúránál pedig az IEC 62443 szerinti megfelelés vagy azzal egyenértékű bizonyíték válhat követelménnyé. Emellett gyors incidensjelentést, auditálási jogot, a régi járművekre minimumkövetelményeket és a távoli funkciók szükség esetén történő lekapcsolhatóságát is előírnák.
A Movia számára készült elemzés végkövetkeztetése így jóval árnyaltabb annál a kérdésnél, amellyel a vita tavaly elindult. A távolról elérhető villanybusz valóban hordoz kiberbiztonsági kockázatot, de a távoli kapcsolat önmagában nem rendellenesség, és a rendelkezésre álló adatok alapján nincs szakmai alap arra, hogy a kínai villanybuszokat általánosságban kevésbé kiberbiztonságosnak tekintsék európai versenytársaiknál. A hangsúly az EY szerint ezért nem a jármű származási országán, hanem az ellenőrizhető kiberbiztonsági folyamatokon, az átlátható távoli hozzáférésen, a megfelelő rendszerarchitektúrán, az incidenskezelésen és azon van, hogy kritikus helyzetben a közlekedésszervező és az üzemeltető képes legyen a kapcsolatokat korlátozni és a lehetséges hatást egyetlen járműre vagy a flotta minél kisebb részére elszigetelni.